Часы тикают, приближая момент, известный в криптографическом сообществе как «День Q», — пороговую точку, после которой квантовые компьютеры обретут способность взламывать асимметричные криптосистемы, десятилетиями обеспечивавшие конфиденциальность мировой цифровой экономики. Если ранее эксперты рассматривали эту угрозу как гипотетический сценарий отдалённого будущего, то обновлённый прогноз Google, опубликованный в мартовском отчёте Quantum Threat Timeline Report, радикально сжимает временной горизонт: криптографически значимый квантовый компьютер (CRQC — Cryptographically Relevant Quantum Computer) может появиться уже к 2029 году. Это означает, что у правительств, финансовых институтов, операторов критической инфраструктуры и технологических корпораций остаётся не более пяти лет на полную замену криптографической основы интернета.
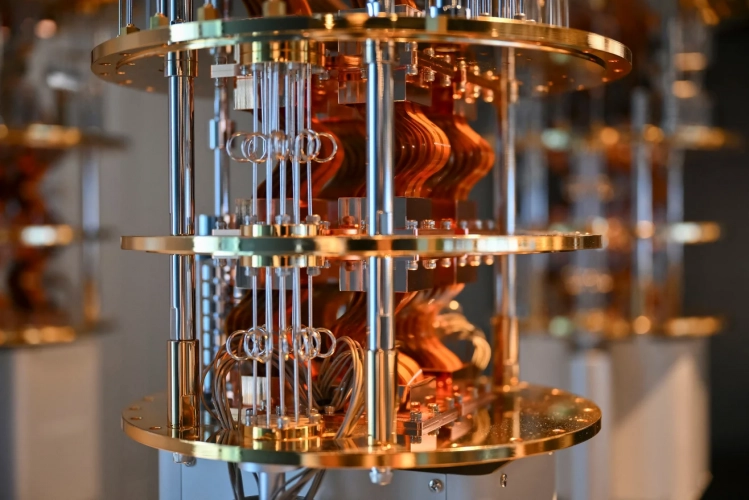
Внутренняя часть квантового компьютера в исследовательском центре IBM
Криптография как невидимый фундамент цифрового доверия
Современная интернет-безопасность зиждется на математической асимметрии: умножение больших простых чисел вычислительно дёшево, тогда как обратная операция — факторизация — требует экспоненциального времени даже для классических суперкомпьютеров. Именно на этом принципе построен алгоритм RSA (Ривест–Шамир–Адлеман), лежащий в основе протоколов TLS/SSL, защищающих каждую банковскую транзакцию, телемедицинскую консультацию, корпоративную переписку и инфраструктуру публичных ключей (PKI). Нарушение этого равновесия со стороны квантовых алгоритмов, в частности алгоритма Шора, превращает весь массив зашифрованных сегодня данных в потенциально скомпрометированный ресурс.
Радикально иная вычислительная парадигма
Квантовые вычисления не являются линейным ускорением классических архитектур. В отличие от транзисторной логики, оперирующей детерминированными состояниями битов (0 или 1), квантовые процессоры используют кубиты, способные находиться в состоянии суперпозиции — одновременного представления и 0, и 1. Это свойство в сочетании с квантовой запутанностью позволяет экспоненциально наращивать вычислительное пространство для определённых классов задач, включая факторизацию целых чисел и вычисление дискретных логарифмов — краеугольных камней RSA и криптографии на эллиптических кривых (ECC), защищающей блокчейн-инфраструктуры и криптовалюты.
Пересмотр пороговых значений: снижение числа кубитов
Примечательным выводом мартовского отчёта, соавторами которого выступили специалисты Google, Калифорнийского университета в Беркли, Стэнфорда и Ethereum Foundation, стала переоценка ресурсных требований для компрометации криптографии второго поколения. Согласно новым расчётам, для взлома ECC-схем, лежащих в основе Ethereum, Bitcoin и систем цифровой подписи EdDSA, может потребоваться значительно меньшее количество логических кубитов, чем предполагалось ранее. Это означает, что порог криптографической релевантности может быть достигнут раньше, причём критическая масса кубитов может оказаться в пределах досягаемости акторов, действующих в теневом контуре — финансируемых государством «скрытых» лабораторий, компаний, работающих в режиме секретности, или злонамеренных негосударственных игроков.
Сценарий «Собрать сейчас — расшифровать позже»
Наиболее коварный вектор атаки — модель Harvest Now, Decrypt Later (HNDL). Злоумышленники уже сегодня осуществляют перехват и накопление зашифрованного трафика, долгосрочное хранение зашифрованных медицинских записей, переписки дипломатических ведомств, геолокационных данных и криптокошельков. Вся эта информация остаётся уязвимой не сегодня, а в момент активации CRQC, когда ретроспективная расшифровка превратит многолетние архивы в инструмент шантажа, промышленного шпионажа и геополитической компрометации. Микеле Моска, соучредитель evolutionQ, подчёркивает, что защищённость данных с длительным жизненным циклом измеряется временем до наступления Дня Q плюс сроком их конфиденциальности.
Институциональный ответ: стандарты постквантовой криптографии
Позитивным сигналом стало завершение конкурса NIST (Национальный институт стандартов и технологий США) и публикация стандартов постквантовой криптографии (PQC), одобренных также Национальным центром кибербезопасности Великобритании (NCSC). Речь идёт о семействах алгоритмов на решётках (CRYSTALS-Kyber для инкапсуляции ключей и CRYSTALS-Dilithium для цифровых подписей), а также о хеш-ориентированных схемах, математическая сложность взлома которых на порядки превосходит традиционные подходы. Кристофер Маллиган, комментируя переход, отмечает, что миграция требует не просто замены библиотек, а фундаментального переосмысления криптосистем, поскольку вычислительная нагрузка на серверный ландшафт и IoT-устройства кратно возрастает.
Физический уровень защиты: квантовое распределение ключей
Параллельно с программной миграцией развивается направление квантовой криптографии, в частности квантовое распределение ключей (QKD). В отличие от PQC, безопасность которой базируется на математической сложности, QKD опирается на фундаментальные законы квантовой физики — принцип неопределённости Гейзенберга и теорему о запрете клонирования. Любая попытка перехвата фотонных состояний неизбежно вносит аномалии, детектируемые легитимными сторонами. Технология особенно релевантна для защиты критически важных коммуникаций: межбанковских транзакций, дипломатических каналов и командных систем военного назначения. Однако QKD требует выделенной оптической инфраструктуры и не является универсальной заменой PQC, что предполагает гибридную модель защиты в переходный период.
Темпоральная динамика и императив действий
Экспертное сообщество сходится во мнении: окно возможностей для безболезненной миграции стремительно закрывается. Организации, не начавшие инвентаризацию криптографических активов и тестирование PQC-решений сегодня, рискуют оказаться в ситуации, когда сертификаты X.509, VPN-туннели и аппаратные модули безопасности (HSM) будут взломаны быстрее, чем завершится цикл их замены. Финансовый сектор, здравоохранение, энергетика и оборонно-промышленный комплекс входят в зону наивысшего риска, поскольку именно они оперируют данными с многолетним горизонтом конфиденциальности. День Q перестаёт быть академической абстракцией, превращаясь в жёсткий дедлайн для архитекторов цифрового доверия.